Szakértői módszertan
OSINT-, kiberbiztonsági és adatvédelmi kompetenciákra építve.
Passzív OSINT-alapú felderítés
Vizsgálat behatolás és az ügyfél rendszereinek terhelése nélkül.
30 éves vállalati háttér
A Noruas mögött több évtizedes kibervédelmi tapasztalat áll.
A belső védelem nem lát mindent, ami kívül történik
2025-ben a bejelentett, igazolt kiberbűnözési kár Magyarországon elérte a 21 milliárd forintot. Ez 26%-os növekedés egy év alatt. Miközben átlagosan 277 nap telik el a kompromittálódás felfedezéséig, a szervezet számára nem mindig látható, mit tudhat róla kívülről egy támadó.
A szervezetéhez kapcsolódó érzékeny adatok, hozzáférések és technológiai információk a saját rendszereken kívül is megjelenhetnek. Ezeket egy támadó ugyanúgy megtalálhatja, mint Ön.
Kiszivárgott hozzáférések
E-mail címek, jelszavak, tokenek vagy más hitelesítési adatok kerülhetnek nyilvános vagy illegális forrásokba.
Üzleti következmény: jogosulatlan hozzáférés, fiókátvétel, célzott támadás.
Látható technológiai lábnyom
Domainek, aldomainek, IP-címek, nyitott szolgáltatások és elavult technológiák kívülről is feltérképezhetők.
Üzleti következmény: támadási útvonalak előkészítése, megnövekedett kockázat.
Dark webes és fórumos említések
A szervezet neve, dokumentumai, munkatársai vagy hozzáférései rejtett csatornákban és fórumokon is felbukkanhatnak.
Üzleti következmény: reputációs kár, csalás, social engineering vagy támadás-előkészítés.
Mire való az OSINT-felderítés?
A SZERVEZET DIGITÁLIS LENYOMATÁNAK KÜLSŐ VIZSGÁLATA
A hagyományos védelmi rendszerek elsősorban belülről figyelik a környezetet. Az OSINT-alapú felderítés kívülről vizsgálja a szervezet digitális jelenlétét — abból a nézőpontból, ahogyan azt egy támadó is láthatja.

Nyílt web

Deep és dark web

Fórumok

Nyílt adatbázisok
Hogyan segít a Noruas?
MAGYAR NYELVŰ RIPORT ÉS GYAKORLATI INTÉZKEDÉSI JAVASLATOK
A Noruas a külső kitettségeket üzletileg értelmezhető, magyar nyelvű riportban adja át. Így nem csak technikai adatot kap, hanem azonnal cselekvésre alkalmas javaslatot is.

Feltárja a külső kitettséget

Kiemeli a valódi kockázatot

Üzleti kontextusba helyezi a találatokat

Következő lépést javasol
Deep és dark web monitoring
Folyamatos figyelés rejtett fórumokon, kiszivárgási adatforrásokban, Telegram-csatornákon és más releváns felületeken.
✓ 1000+ monitorozott forrás
✓ Kiszivárgott hitelesítési adatok és vállalati említések felismerése
✓ Soron kívüli riasztás releváns találat esetén

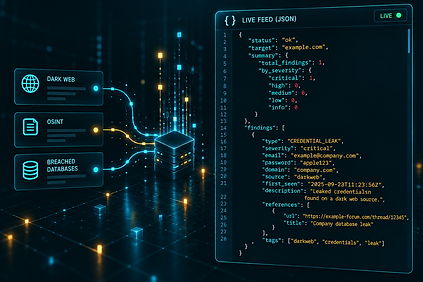


Hogyan működik a Noruas?
Az adatok gyűjtésétől a riportkészítésig folyamatos ciklusban dolgozik, hogy a releváns kockázatok ne vesszenek el a zajban.
01
Adatgyűjtés
OSINT, dark web, sérülékenységek és szivárgási források.
02
Adatfeldolgozás
Tisztítás, normalizálás és összekapcsolás
03
Korreláció
Az érintett eszközök és események összefüggései
04
Kockázatelemzés
Súlyosság, relevancia és lehetséges üzleti hatás
05
Priorizálás
A legfontosabb kockázatok és következő lépések
06
Riport és értesítés
Dashboard, riport és releváns értesítések

GDPR
Teljes jogszabályi megfelelés
OSINT EUSECA, CISSP, DPO
Csapatunk szakmai minősítései
NIS2
Megfelelés támogatása